SSL-сертификат подтверждает, что браузер говорит с вашим сервером, и включает шифрование: адрес начинается с https. Для большинства сайтов малого бизнеса хватает бесплатного DV-сертификата, шифрование у него такое же, как у платного; OV и EV нужны, когда важно подтвердить организацию. По решению CA/Browser Forum максимальный срок сертификата с 15 марта 2026 года 200 дней, с 2027 года 100 дней, с 2029 года 47 дней. Поэтому нужны автопродление по протоколу ACME и внешний мониторинг срока, а не напоминание в календаре.
SSL-сертификат это электронный документ сайта, который подтверждает, что браузер говорит именно с вашим сервером, и включает шифрование между ними. Благодаря ему адрес начинается с https, а данные из формы заявки, корзины или личного кабинета не может прочитать или подменить посторонний по дороге. У сертификата есть срок действия, и он становится всё короче: с 15 марта 2026 года публичные сертификаты выдают максимум на 200 дней, а к 2029 году срок сократится до 47 дней. Поэтому главный вопрос сегодня уже не «какой сертификат купить», а «как сделать, чтобы он продлевался сам и никто не проспал замену».
Что такое SSL-сертификат простыми словами
SSL-сертификат похож на паспорт сайта, который выдал признанный всеми орган. Таким органом выступает удостоверяющий центр, по-английски Certificate Authority. Браузер заранее знает список центров, которым доверяет, и проверяет, что паспорт выдан одним из них, не просрочен и выписан именно на этот домен.
Название устарело. Протокол SSL давно заменили на TLS, более новый и надёжный. Но слово прижилось, поэтому «SSL-сертификат», «TLS-сертификат» и «сертификат для HTTPS» сегодня означают одно и то же.
Что записано внутри сертификата:
| Поле | Что это | Зачем владельцу сайта |
|---|---|---|
| Домен или список доменов | Для каких адресов действует сертификат | Если адреса нет в списке, браузер покажет ошибку. Частая история с www и без www |
| Срок действия | Дата начала и дата окончания | После окончания сайт открывается с предупреждением, и многие посетители уходят |
| Удостоверяющий центр | Кто выдал сертификат | От него зависит, кто и как продлевает сертификат |
| Открытый ключ | Половина пары ключей, вторая хранится на сервере | Закрытый ключ нельзя пересылать и хранить где попало |
| Сведения о владельце | Только у сертификатов OV и EV: название организации | Нужно, если вы хотите подтвердить не только домен, но и компанию |
Как работает HTTPS: что происходит за долю секунды
Когда посетитель открывает сайт, браузер и сервер договариваются о шифровании. Это называется рукопожатием и занимает доли секунды. Упрощённо всё выглядит так:
- Браузер обращается к серверу и сообщает, какие способы шифрования умеет.
- Сервер присылает свой сертификат и цепочку промежуточных сертификатов до корневого центра.
- Браузер проверяет цепочку, срок и домен. Если что-то не сходится, он показывает предупреждение и не пускает дальше без согласия посетителя.
- Стороны получают общий секретный ключ, и дальше вся переписка идёт в зашифрованном виде.
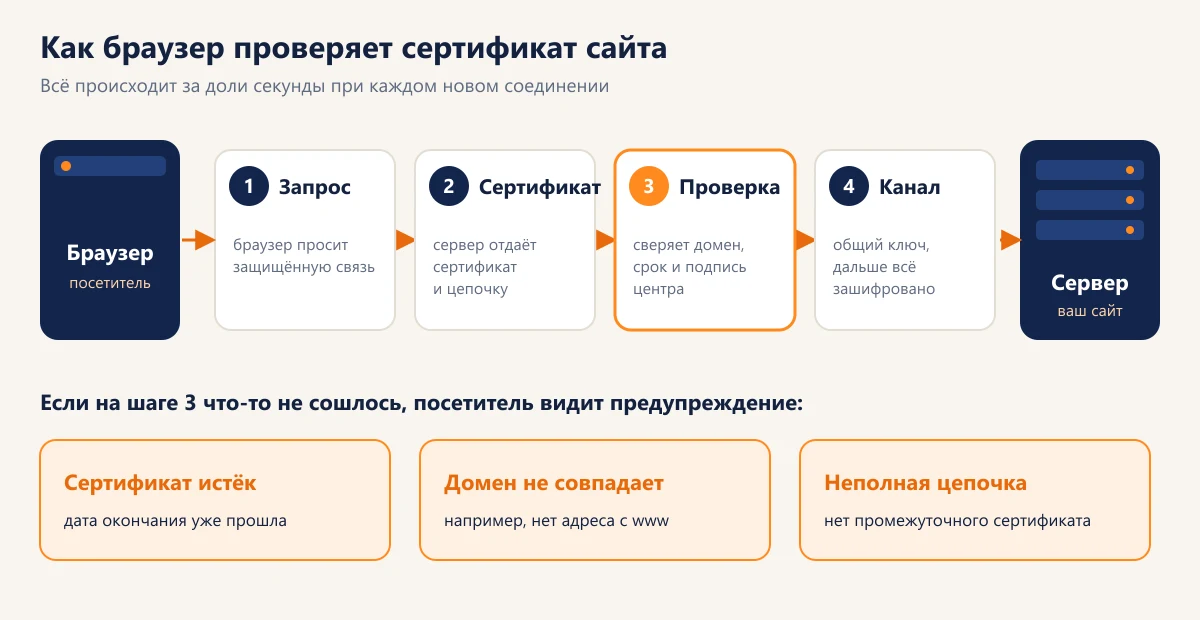
Из этой схемы видно, почему ошибки почти всегда одни и те же: сертификат истёк, выписан не на тот адрес или сервер отдаёт неполную цепочку. Шифрование при этом может быть в полном порядке, но браузер всё равно остановит посетителя.
Виды SSL-сертификатов: по проверке и по числу доменов
Сертификаты различаются по двум признакам: насколько глубоко центр проверяет владельца и сколько адресов покрывает один сертификат. Сила шифрования у всех видов одинаковая.
По уровню проверки
| Вид | Что проверяют | Срок выпуска | Кому подходит |
|---|---|---|---|
| DV, проверка домена | Что вы управляете доменом: файл на сайте или запись в DNS | Минуты, обычно автоматически | Сайт компании, лендинг, блог, большинство интернет-магазинов |
| OV, проверка организации | Домен и то, что компания реально существует | Обычно несколько дней | Если в сертификате важно видеть название юрлица, например для партнёров или тендеров |
| EV, расширенная проверка | Домен, юрлицо, реквизиты и полномочия заявителя | От нескольких дней до недель | Банки и крупные сервисы по требованию службы безопасности |
Раньше у EV была зелёная строка с названием компании в браузере. Основные браузеры её убрали, поэтому для посетителя DV, OV и EV сейчас выглядят почти одинаково: замок и адрес. Разница видна, только если открыть подробности сертификата. Почему замок в адресной строке ещё не значит, что сайт настоящий, описано в статье что такое фишинг.
По числу доменов
- Однодоменный. Покрывает один адрес, обычно вместе с вариантом www.
- Wildcard. Покрывает все поддомены одного уровня: shop.site.ru, lk.site.ru, crm.site.ru. Выпускается только через проверку записью в DNS, это важно для автоматического продления.
- Мультидоменный (SAN). Один сертификат на несколько разных доменов, например site.ru и site.com.
- Почему так: форма заявки защищена так же, как с платным сертификатом.
- Проверьте: что сертификат покрывает адрес с www и без www.
- Почему так: платёжная страница обычно у платёжного сервиса со своим сертификатом, а ваша задача, чтобы весь сайт работал по https без смешанного содержимого.
- Проверьте: адреса для уведомлений об оплате в настройках платёжного сервиса.
- Почему так: wildcard закрывает lk, crm, shop и новые поддомены одним сертификатом.
- Проверьте: что программа продления имеет доступ к DNS, иначе продление сорвётся.
- Почему так: один сертификат на site.ru и site.com проще отслеживать, если домены на одном сервере.
- Проверьте: старые домены с переадресацией тоже нуждаются в сертификате.
- Почему так: бесплатные центры не проверяют организацию.
- Проверьте: умеет ли продавец выдавать сертификаты через ACME, сроки всё равно короткие.
Вывод: вид сертификата выбирают за пять минут, а вот способ продления определяет, будет ли сайт работать без сбоев весь год.
Бесплатный или платный сертификат: в чём реальная разница
Для большинства сайтов малого бизнеса хватает бесплатного DV-сертификата. Шифрование у него такое же, как у платного. Самый известный бесплатный центр это Let's Encrypt, многие хостинги подключают его одной кнопкой и продлевают сами.
Платный сертификат имеет смысл в трёх случаях:
- нужна проверка организации (OV или EV), бесплатные центры её не делают;
- ваш сервер или оборудование не умеет продлевать сертификаты автоматически, и нужен понятный канал поддержки у продавца;
- этого требует договор, банк или служба безопасности партнёра.
| Вопрос | Бесплатный DV | Платный DV, OV или EV |
|---|---|---|
| Шифрование | Такое же | Такое же |
| Проверка компании | Нет | Есть у OV и EV |
| Срок одного сертификата | Короткий, рассчитан на автопродление | Не больше 200 дней с 15 марта 2026 года, дальше меньше |
| Продление | Автоматически через протокол ACME | Зависит от продавца: вручную или тоже через ACME |
| Поддержка | Документация и форум | Служба поддержки продавца |
Цены у продавцов разные и меняются, поэтому сравнивайте их на официальных страницах. Учтите, что после сокращения сроков «сертификат на год» превращается в подписку: продавец выдаёт за год несколько сертификатов подряд, а ставить их на сервер всё равно нужно чаще.
Срок действия SSL-сертификата: почему он сокращается
Срок сокращается потому, что так решили сами браузеры и удостоверяющие центры. В апреле 2025 года их общее объединение CA/Browser Forum приняло решение SC-081: короткие сертификаты меньше живут после кражи ключа и быстрее отражают изменения в данных о владельце. Этот график обязателен для всех публичных центров.
| С какой даты | Максимальный срок сертификата | Сколько раз в год менять, не меньше |
|---|---|---|
| До 15 марта 2026 года | 398 дней | 1 |
| С 15 марта 2026 года | 200 дней | 2 |
| С 15 марта 2027 года | 100 дней | 4 |
| С 15 марта 2029 года | 47 дней | 8 |
Вместе со сроком сокращается и время, на которое центр может переиспользовать прошлую проверку домена. К 2029 году это 10 дней. На практике это значит, что продлевать вручную станет почти невозможно: забыть хотя бы раз будет слишком легко. Как устроен сам домен и как не потерять его, разобрано в статье что такое домен.
У Let's Encrypt свой график. Сейчас его сертификаты действуют 90 дней. С 10 февраля 2027 года стандартный профиль перейдёт на 64 дня, с 16 февраля 2028 года на 45 дней. Ещё одна важная деталь: с 4 июня 2025 года Let's Encrypt больше не присылает письма о скором окончании срока. Если вы надеялись на такое письмо, его не будет.
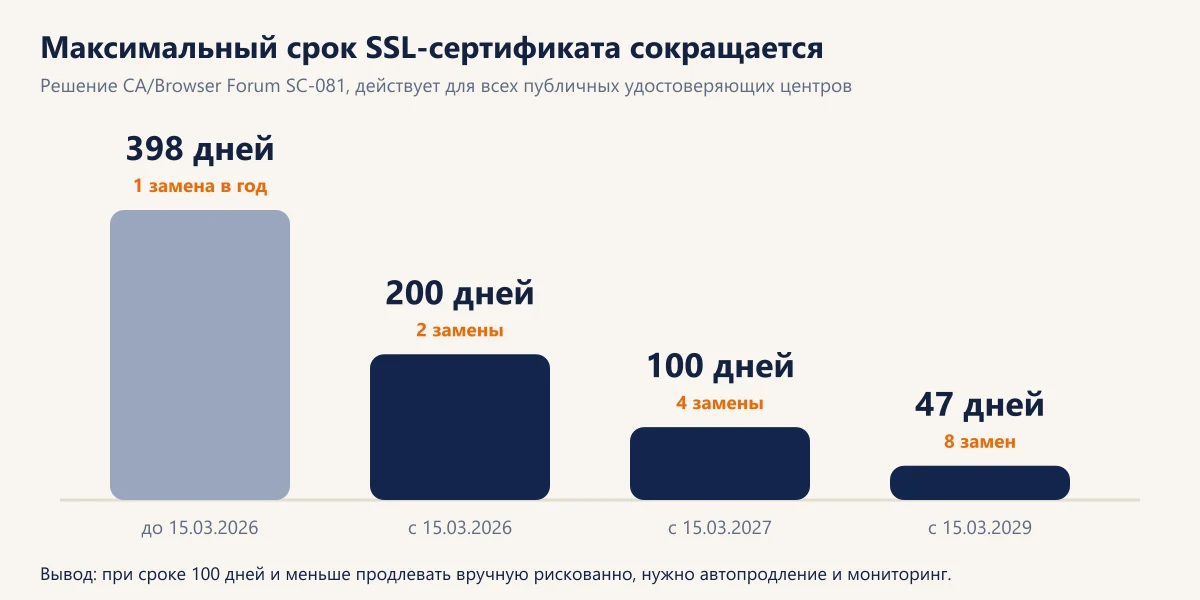
Как читать: замен в год получается больше, чем 365 делить на срок, потому что продлевают заранее, примерно на двух третях срока. Если сейчас сертификат меняют вручную раз в год, к 2027 году это будет минимум четыре ручные операции на каждый домен. Поэтому переходить на автопродление лучше сейчас, пока сроки ещё длинные и есть время спокойно всё проверить.
Как не дать сертификату истечь
Надёжный способ один: автоматическое продление плюс независимая проверка, что оно сработало. Одного из двух мало. Автопродление ломается тихо, а мониторинг без автопродления превращается в ручную работу каждые несколько недель.
Автопродление
Автоматически сертификаты продлевают по протоколу ACME. Программа на сервере сама доказывает центру, что вы владеете доменом, получает новый сертификат и ставит его. Большинство хостингов и панелей управления делают это за вас, если включить бесплатный сертификат в настройках.
Let's Encrypt советует включить в клиенте ACME функцию ARI: центр сам подсказывает, когда продлевать. Если клиент её не умеет, продлевать нужно примерно на двух третях срока. Жёстко заданный интервал в 60 дней при 45-дневных сертификатах уже не подойдёт.
Что ломает автопродление
- Сайт переехали на другой хостинг или сервер, а программу продления на новом месте не настроили.
- Домен перевели на другие DNS-серверы, и проверка через DNS-запись перестала проходить. Особенно касается wildcard.
- Новый сертификат получен, но веб-сервер не перезапустили, и он продолжает отдавать старый.
- Сертификат продлили на основном домене, а поддомен с CRM или личным кабинетом стоит на отдельном сервере и про него забыли.
- Платный сертификат продлили у продавца, но на сервер так и не поставили.
Мониторинг
Мониторинг это внешняя проверка, которая раз в сутки смотрит, какой сертификат реально отдаёт ваш сайт и сколько дней ему осталось. Если осталось меньше трети срока, приходит уведомление. Такие проверки есть у многих сервисов мониторинга доступности, часть из них бесплатна для небольшого числа адресов. Уведомления отправляйте как минимум двоим: владельцу и тому, кто отвечает за сайт.
Проверка сертификата обычно входит в сопровождение сайта вместе с резервными копиями и обновлениями. Если подрядчика нет, заведите хотя бы таблицу: все домены и поддомены, где стоит сертификат, кто выдал, как продлевается, кто получает уведомления.
Как установить SSL-сертификат и проверить, что всё в порядке
На обычном хостинге установка занимает несколько минут: в панели управления выбираете домен, включаете бесплатный сертификат или загружаете купленный. На своём сервере сертификат ставят через программу ACME или вручную: файл сертификата, промежуточная цепочка и закрытый ключ.
После установки проверьте пять вещей:
- Замок и срок. Нажмите на значок слева от адреса и откройте сведения о сертификате. Посмотрите дату окончания и список доменов.
- Переадресация. Адрес с http должен сам переводить на https, иначе часть посетителей и поисковиков останется на незащищённой версии.
- Оба варианта адреса. Сайт с www и без www открывается без ошибок и ведёт на один основной адрес.
- Смешанное содержимое. Картинки, скрипты и шрифты на странице тоже грузятся по https. Иначе браузер может заблокировать часть страницы, и, например, перестанет работать форма.
- Поддомены и сервисы. Личный кабинет, CRM, почтовые и платёжные адреса проверьте отдельно, у них часто свой сертификат.
Если после переезда на https что-то перестало работать, например заявки с сайта больше не доходят в CRM, проверьте адреса в настройках вебхуков. О том, как устроена такая передача, рассказано в статье про вебхуки.
Ошибки сертификата: что видит посетитель и что делать
Почти любая ошибка сертификата выглядит для посетителя одинаково страшно: красная страница и совет не заходить. Чтобы быстро понять причину, откройте подробности ошибки в браузере и сверьтесь с таблицей.
| Причина | Как проявляется | Что сделать |
|---|---|---|
| Сертификат истёк | Ошибка у всех посетителей с одной даты | Продлить и поставить новый, затем выяснить, почему не сработало автопродление |
| Домен не совпадает | Ошибка только на www, только без www или на поддомене | Выпустить сертификат на все нужные адреса или wildcard |
| Неполная цепочка | На компьютере открывается, на части телефонов ошибка | Поставить на сервер промежуточные сертификаты от центра |
| Самоподписанный сертификат | Ошибка у всех, в сведениях нет известного центра | Заменить на сертификат публичного центра |
| Смешанное содержимое | Замок с предупреждением, не грузятся картинки или форма | Перевести все ссылки на ресурсы на https |
| Неверная дата на устройстве | Ошибка у одного посетителя, у остальных всё хорошо | Проблема на стороне посетителя: часы на его устройстве |
Когда сертификат всё-таки истёк, важна скорость реакции подрядчика. Удобно заранее записать в договоре, за какое время он реагирует на такую аварию. Как это сделать, разобрано в статье про SLA.
Типичные ошибки владельцев сайтов
- Платить за EV ради доверия посетителей. Браузеры больше не выделяют EV, посетитель разницы не заметит.
- Считать, что хостинг всё продлит сам. Продлит только то, что подключено в его панели. Поддомены на других серверах и купленные сертификаты остаются на вас.
- Хранить закрытый ключ в почте или мессенджере. Кто получил ключ, тот может выдать себя за ваш сайт, пока сертификат не отозван.
- Не знать, у кого доступ. Сертификат выпускал прошлый подрядчик на свою учётную запись, и продлить его без него нельзя.
- Ждать письма о продлении. Let's Encrypt такие письма больше не рассылает, а у платных центров письмо приходит на почту, которую давно никто не читает.
Если сделать одно дело после чтения, сделайте опись: какие адреса у компании работают по https, чем и когда они продлеваются и кто узнает о проблеме первым. С укорачиванием сроков эта опись нужна каждой компании с сайтом.
- CA/Browser Forum: решение SC-081v3 о поэтапном сокращении срока сертификатов
- DigiCert: график сокращения срока TLS-сертификатов до 47 дней (даты по SC-081)
- Let's Encrypt: переход с 90 на 45 дней и рекомендации по продлению
- Let's Encrypt: прекращение писем об окончании срока сертификатов
- Let's Encrypt: способы проверки домена и wildcard-сертификаты
Частые вопросы
Нужен ли SSL-сертификат, если на сайте нет оплаты?
Да. Через форму заявки передаются имя, телефон и почта, и без шифрования их можно перехватить. Кроме того, браузеры помечают сайты без https как незащищённые, и часть посетителей уходит, не дочитав страницу.
Чем бесплатный сертификат хуже платного?
Шифрованием ничем. Бесплатный DV подтверждает только управление доменом и рассчитан на автоматическое продление. Платный нужен, если требуется проверка организации (OV или EV) или своя служба поддержки у продавца.
На какой срок сейчас выдают SSL-сертификаты?
По решению CA/Browser Forum с 15 марта 2026 года максимум 200 дней, с 15 марта 2027 года 100 дней, с 15 марта 2029 года 47 дней. У Let's Encrypt свой график: сейчас 90 дней, с февраля 2027 года 64 дня, с февраля 2028 года 45 дней.
Что будет, если сертификат истечёт?
Браузер покажет посетителям страницу с предупреждением, и большинство не станет заходить дальше. Перестанут работать и некоторые интеграции: сервисы, которые отправляют данные на ваш сайт, откажутся соединяться с просроченным сертификатом.
Как узнать, когда истекает сертификат моего сайта?
Нажмите на значок слева от адреса сайта в браузере и откройте сведения о сертификате: там указана дата окончания и список доменов. Для постоянного контроля подключите внешний мониторинг, который проверяет срок каждый день и присылает уведомление.
Нужен ли отдельный сертификат для поддомена?
Да, если обычный сертификат выписан только на основной домен. Поддомены закрывает wildcard-сертификат или отдельные сертификаты на каждый адрес. Wildcard выпускают только с проверкой через запись в DNS.
Почему на компьютере сайт открывается, а на телефоне ошибка сертификата?
Чаще всего сервер отдаёт неполную цепочку: не хватает промежуточного сертификата. Настольный браузер иногда находит его сам, а мобильный нет. Решение: поставить на сервер полную цепочку от удостоверяющего центра.