Фишинг это мошенничество, при котором человека обманом заставляют самому отдать пароль, код из SMS, данные карты или деньги. Мошенник выдаёт себя за банк, налоговую, поставщика или директора и давит срочностью. Распознать письмо помогают три проверки: полный адрес отправителя, адрес ссылки до первой косой черты и необычная просьба про деньги или коды. Компанию защищают четыре слоя: обученные сотрудники, правило звонка перед оплатой новых реквизитов, двухфакторный вход и записи SPF, DKIM и DMARC на домене. Сайт защищают второй фактор на админке и хостинге, похожие домены на компанию и быстрые жалобы на копии.
Фишинг это вид мошенничества, при котором человека обманом заставляют самому отдать пароль, код из SMS, данные карты или деньги. Мошенник притворяется тем, кому вы доверяете: банком, налоговой, поставщиком, службой доставки или даже вашим директором. Он присылает письмо или сообщение со ссылкой на поддельную страницу, вложением или просьбой срочно оплатить счёт. Взламывать ничего не нужно: всё нужное ему отдают сами.
Ниже разберём, что именно крадут у компании, какие бывают виды фишинга, как за минуту распознать поддельное письмо, что делать, если сотрудник уже ввёл пароль, и как защитить фирму без отдельного отдела безопасности. Отдельный раздел про сайт: мошенники копируют сайты компаний, регистрируют похожие домены и охотятся за паролем от админки.
Что такое фишинг простыми словами
Фишинг это обман, а не взлом. Слово происходит от английского fishing, «рыбалка»: мошенник забрасывает приманку и ждёт, кто клюнет. Написание через ph осталось от старого хакерского сленга.
Схема почти всегда одна и та же:
- Приманка. Письмо, SMS, сообщение в мессенджере или звонок от имени знакомой организации.
- Повод. Что-то срочное: заблокируют счёт, не доставят посылку, налоговая требует пояснений, директор просит оплатить счёт до обеда.
- Действие. Перейти по ссылке, открыть вложение, назвать код или перевести деньги.
- Результат. Мошенник получает пароль, доступ к почте, деньги или запускает на компьютере вредоносную программу.
Для частного человека фишинг обычно означает потерю денег с карты. Для компании последствия шире, потому что через одного сотрудника открывается доступ ко всей фирме.
| Что выманивают | Что мошенник делает дальше | Чем это грозит компании |
|---|---|---|
| Пароль от рабочей почты | Читает переписку, пишет клиентам от вашего имени | Клиенты платят мошеннику по «новым реквизитам» |
| Доступ к банк-клиенту или код подтверждения | Проводит платёж | Прямая потеря денег |
| Пароль от CRM, облака или админки сайта | Выгружает базу клиентов, меняет сайт | Утечка персональных данных и проблемы с законом |
| Запуск вложения | Ставит программу-шифровальщик | Файлы зашифрованы, работа стоит |
| Оплата поддельного счёта | Выводит деньги | Деньги ушли добровольно, вернуть сложно |
Какие бывают виды фишинга
Виды фишинга различаются каналом и тем, насколько атака подогнана под вас. Массовую рассылку отправляют тысячам адресов наугад. Целевую атаку готовят под конкретную компанию: узнают имя директора, бухгалтера и поставщиков из сайта и соцсетей.
| Вид | Канал | Как выглядит в малом бизнесе (пример) |
|---|---|---|
| Массовый почтовый фишинг | Почта | «Ваш ящик переполнен, войдите, чтобы не потерять письма» |
| Целевой фишинг (спирфишинг) | Почта | Письмо менеджеру по имени со ссылкой на «тендерную документацию» |
| Письмо «от директора» и подмена реквизитов (BEC) | Почта, мессенджер | «Поставщик сменил банк, оплатите счёт по новым реквизитам» |
| Клон-фишинг | Почта | Копия настоящего письма от сервиса, но ссылка ведёт на чужой сайт |
| Вишинг | Звонок | «Служба безопасности банка» просит назвать код из SMS |
| Смишинг | SMS | «Посылка не доставлена, уточните адрес по ссылке» |
| Фишинг в мессенджерах | Telegram, WhatsApp, ВКонтакте | Взломанный аккаунт знакомого просит проголосовать или занять денег |
| Квишинг | QR-код | QR-код на счёте или наклейке ведёт на поддельную оплату |
| Поддельный сайт | Поиск, реклама | Копия банк-клиента или маркетплейса в рекламе выше настоящего сайта |
| «Злой двойник» Wi-Fi | Публичная сеть | Сеть с названием кафе, которая показывает страницу входа в почту |
Отдельно стоит сказать про уэйлинг, «охоту на китов». Это целевой фишинг на руководителя или главного бухгалтера, у которых больше прав и денег под рукой. В небольшой компании директор часто сам подписывает платежи, поэтому такие письма особенно опасны.
- Пишут: «Акт сверки во вложении», «Счёт по новым реквизитам», «Ваш ящик заблокируют через 24 часа».
- Смотрите: полный адрес отправителя, адрес ссылки при наведении, тип вложения.
- Проверка: позвонить отправителю по номеру из договора, а не из письма.
- Пишут: «Срочно оплати этот счёт, я на совещании», «Проголосуй за меня по ссылке», «Перешли код, который сейчас придёт».
- Смотрите: пишет ли человек так обычно, новый ли это аккаунт, почему нельзя позвонить.
- Проверка: перезвонить человеку по сохранённому номеру. Голосовое сообщение тоже не доказательство.
- Говорят: «По вашему счёту подозрительная операция, назовите код», «Установите программу, мы проверим компьютер».
- Смотрите: просьбу назвать код или пароль, давление, просьбу никому не рассказывать.
- Проверка: положить трубку и самому позвонить в банк по номеру с карты или из договора.
- Пишут: «Посылка ожидает, уточните адрес», «Неоплаченный штраф, оплатите со скидкой». QR-код могут наклеить поверх настоящего.
- Смотрите: адрес, который открывается после сканирования или нажатия, до ввода данных.
- Проверка: зайти в приложение доставки, банка или на Госуслуги самостоятельно.
- Выглядит: точная копия входа в банк-клиент, почту или маркетплейс, часто всего одна страница с формой.
- Смотрите: адрес справа налево до первой косой черты. Замок https сам по себе ничего не доказывает.
- Проверка: открыть сайт из закладки. Менеджер паролей на поддельном домене пароль не подставит.
Вывод: каналы разные, а приём один: срочность плюс просьба что-то ввести, назвать или оплатить. Проверяйте не само сообщение, а запрос, через другой канал, которому доверяете.
Почему мошенники выбирают небольшие компании
Небольшая компания для мошенника удобна: денег на счёте больше, чем у частного человека, а защиты обычно меньше, чем у крупной фирмы. Отдела безопасности нет, правила оплаты счетов устные, пароли общие.
Что чаще всего открывает дверь:
- Один пароль на всё: почту, CRM и облако. Украли один, получили всё.
- Общий ящик вроде info@ или zakaz@, к которому имеют доступ пять человек и бывший сотрудник.
- Бухгалтер оплачивает счета по письму, не сверяя реквизиты по телефону.
- Вход без второго фактора: хватает одного пароля.
- Почтовый домен компании без настроек SPF, DKIM и DMARC. Мошенникам проще слать письма как будто с вашего адреса.
- Нет резервных копий. После шифровальщика восстанавливаться не из чего.

Как распознать фишинговое письмо
Фишинговое письмо выдаёт сочетание признаков: давление, неожиданная просьба и адрес, который отличается от настоящего. Один признак ничего не доказывает, но два-три сразу означают: остановитесь и проверьте.
| Признак | Как проверить |
|---|---|
| Срочность и угроза: «в течение 2 часов», «аккаунт будет удалён» | Сделайте паузу. Настоящие организации дают время и не угрожают в письме |
| Адрес отправителя похож на настоящий, но не совпадает | Раскройте полный адрес, а не только имя. Сравните домен после @ с адресом из прошлых писем |
| Ссылка ведёт не туда, куда написано | Наведите курсор на ссылку, на телефоне зажмите её. Прочитайте адрес до первой косой черты |
| Просят пароль, код из SMS, CVV или PIN | Настоящие банки и сервисы не просят прислать пароль или код в ответ на письмо. Такая просьба сама по себе повод остановиться |
| Новые реквизиты для оплаты | Позвоните поставщику по номеру из договора, а не из письма |
| Вложение-архив, документ с макросами, файл .exe или .scr | Не открывайте. Уточните у отправителя по другому каналу, что он присылал |
| Обращение «Уважаемый клиент» вместо имени | Настоящий сервис обычно знает ваше имя или название компании |
| Письмо в ответ на то, чего вы не делали | «Подтвердите заказ», «сброс пароля»: зайдите в сервис сами, через закладку |
Как читать адрес ссылки
Главное умение против фишинга: прочитать адрес сайта и найти в нём настоящий домен. Домен читают справа налево до первой косой черты. Последние два слова перед косой чертой и есть владелец сайта. Всё, что левее, мошенник может написать любым.
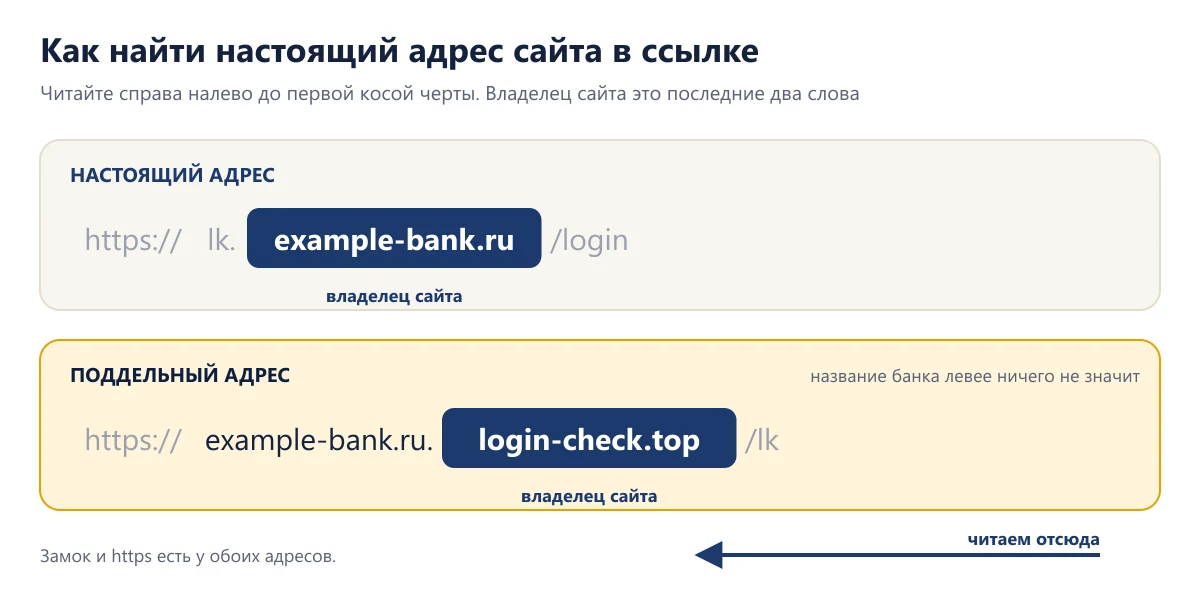
Ещё две ловушки в адресах. Первая: подмена похожих букв, например цифра 0 вместо буквы o или латинская «а» вместо русской. Вторая: замок и https в адресной строке. Они означают только, что соединение зашифровано. Мошенник тоже может получить такой сертификат для своего домена, поэтому замок не доказывает, что сайт настоящий. Подробнее о том, что на самом деле подтверждает замок, написано в статье про SSL-сертификат.
Правило, которое закрывает большую часть атак: не входите никуда по ссылке из письма. Откройте банк, почту или CRM через закладку или приложение. Если уведомление настоящее, вы увидите его и там.
Что делать, если сотрудник уже перешёл по ссылке или ввёл пароль
Если пароль ввели на поддельной странице, считайте его украденным и действуйте сразу: счёт идёт на минуты и часы. Не ругайте сотрудника, иначе в следующий раз о проблеме вам не расскажут.
- Если затронуты деньги, звоните в банк первым делом. Попросите заблокировать доступ к банк-клиенту и отозвать платёж, если он ещё не ушёл. Номер берите с карты или из договора.
- Смените пароль от того сервиса, где его ввели, и везде, где стоял такой же. Делайте это с другого, чистого устройства.
- Завершите все сеансы в настройках почты или сервиса и включите двухфакторный вход.
- Проверьте правила пересылки в почте. Мошенники часто тихо настраивают копию всех писем на свой адрес.
- Если открыли вложение, отключите компьютер от сети и проверьте его антивирусом. Не включайте его в работу до проверки.
- Предупредите коллег и клиентов, если от вашего имени могли уйти письма.
- Запишите, что произошло: время, письмо, какие данные ввели, что сделали. Это пригодится банку и полиции.
- Подайте заявление в полицию, если украдены деньги.
Если через фишинг утекли персональные данные клиентов или сотрудников, у компании появляется обязанность перед законом. По части 3.1 статьи 21 закона 152-ФЗ оператор сообщает в Роскомнадзор об инциденте в течение 24 часов, а о результатах внутреннего расследования в течение 72 часов. Порядок и формулировки уведомления лучше согласовать с юристом.
Как защитить компанию от фишинга
Защита от фишинга строится в четыре слоя: люди, правила, доступы и почта. Ни один слой не закрывает всё, но вместе они превращают удачную атаку в редкость, а последствия делают поправимыми.

Люди: короткие правила вместо длинных инструкций
Сотрудникам не нужен курс на неделю. Нужны пять правил, которые висят перед глазами, и понятный ответ на вопрос «кому сказать, если сомневаюсь».
- Не вхожу никуда по ссылкам из писем, только через закладку или приложение.
- Никому не называю коды из SMS и пароли, даже «службе безопасности».
- Не открываю архивы и неожиданные вложения, пока не уточню у отправителя.
- Не оплачиваю счёт с новыми реквизитами без звонка по известному номеру.
- Сомневаюсь, значит пересылаю письмо ответственному и жду ответа.
Правила: второй канал для денег
Любая просьба про деньги или доступы проверяется по другому каналу. Пришло письмо о смене реквизитов, звоните по телефону из договора. Директор в мессенджере просит срочно оплатить, перезвоните ему. Это правило одно закрывает самые дорогие атаки: подмену реквизитов и письма «от руководителя».
Доступы: второй фактор и менеджер паролей
Двухфакторный вход означает, что кроме пароля нужен ещё код из приложения или подтверждение на телефоне. Украденный пароль без второго фактора бесполезен. Включите его в первую очередь для почты, банка, CRM и админки сайта.
Менеджер паролей хранит сложные разные пароли и подставляет их только на настоящем сайте. На поддельном домене он пароль не предложит, и это ещё один сигнал «что-то не так». Отдельные учётные записи вместо общих паролей позволяют быстро отключить уволенного сотрудника и понять, чей вход украли.
И не забывайте про резервные копии: они спасают, когда фишинг закончился шифровальщиком. Как их устроить, разобрано в статье про бэкап и правило 3-2-1.
Как считали: второй фактор не спасает, когда человек сам называет код по телефону, оплачивает поддельный счёт или переводит деньги по просьбе в мессенджере. Менеджер паролей помогает только там, где пароль вводят на сайте. Звонок закрывает подмену реквизитов и письма «от директора», вишинг, просьбы в мессенджере и QR-код на счёте. Видов меньше, зато это самые дорогие атаки. Настройки домена защищают от писем, подделанных под ваш адрес: целевых и «от директора». Вывод: одной меры мало, сочетайте хотя бы три верхние со звонком для платежей.
SPF, DKIM и DMARC: как не дать мошенникам писать от имени вашего домена
SPF, DKIM и DMARC это три записи в настройках домена, по которым почтовые сервисы отличают ваши настоящие письма от подделок. Если их нет, мошенник может отправить письмо, где в поле «От кого» стоит ваш адрес, и часть почтовых сервисов его пропустит. Ваши клиенты получат «счёт от вас» с чужими реквизитами.
| Запись | Что делает простыми словами | Как выглядит |
|---|---|---|
| SPF | Список серверов, которым разрешено отправлять почту от вашего домена | TXT-запись, например для Яндекс 360: v=spf1 redirect=_spf.yandex.net |
| DKIM | Цифровая подпись каждого письма. Получатель проверяет, что письмо не подделали по дороге | TXT-запись mail._domainkey с публичным ключом из кабинета почты |
| DMARC | Говорит получателю, что делать с письмом, которое не прошло проверку, и присылает вам отчёты | TXT-запись _dmarc с политикой none, quarantine или reject |
У DMARC три политики. При none письма не трогают, вы только получаете отчёты и смотрите, кто шлёт почту от вашего имени. При quarantine подозрительные письма уходят в спам. При reject их отклоняют. Обычно начинают с none, проверяют, что все ваши настоящие рассылки проходят проверку, и потом ужесточают политику.
Если включить reject сразу, могут перестать доходить письма с сайта, из CRM или сервиса рассылок, которые не добавлены в SPF и не подписаны DKIM. Сначала соберите список всех сервисов, которые отправляют почту от вашего домена.
По справке Яндекс 360, если домен делегирован на серверы Яндекса, SPF и DKIM настраиваются автоматически. В остальных случаях их, как и DMARC, добавляют вручную по инструкции почтового сервиса у того, кто обслуживает DNS вашего домена. Проверить, что записи на месте, можно в кабинете почтового сервиса: там обычно видно, подтверждены SPF и DKIM или нет.
Фишинг и сайт компании: подделки, похожие домены и админка
Сайт компании попадает в фишинг с двух сторон. Мошенники могут сделать копию вашего сайта и обманывать ваших клиентов. Или охотятся за паролем от админки, чтобы поменять реквизиты, телефоны и ссылки на самом сайте. Обе истории бьют по деньгам и по репутации, хотя ваш сервер никто не взламывал.
| Что делают мошенники | Как это выглядит | Что сделать заранее |
|---|---|---|
| Регистрируют похожий домен | Адрес отличается одной буквой, дефисом или зоной: .ru вместо .рф, .com вместо .ru | Зарегистрировать основные варианты имени на компанию, следить за упоминаниями бренда в поиске |
| Копируют сайт целиком | Та же главная, тот же логотип, но форма оплаты или телефон чужие | Опубликовать на сайте официальные реквизиты и телефоны, чтобы клиенту было с чем сверить |
| Пишут клиентам «от вашего имени» | Письмо со счётом с адреса, похожего на ваш, или с вашего, если домен без DMARC | SPF, DKIM и DMARC на домене, предупреждение клиентам о том, что реквизиты не меняются письмом |
| Выманивают пароль от админки | Письмо «от хостинга» или «от CMS»: продлите тариф, обновите плагин, подтвердите вход | Второй фактор на входе в админку, хостинг и регистратор, свои учётные записи у каждого |
| Используют форму на вашем сайте | Форма отправляет копию письма на любой указанный адрес, а в текст вставляют чужую ссылку | Не отправлять копию на адрес из формы или не вставлять в неё текст посетителя, ставить защиту от роботов |
Если нашли копию своего сайта
- Соберите доказательства. Снимки экрана, адрес, дату и время. Не вводите на подделке никаких данных.
- Узнайте, кто обслуживает домен. Сервис WHOIS покажет регистратора, а по IP-адресу можно найти хостинг. У обоих обычно есть адрес для жалоб на злоупотребления.
- Отправьте жалобы регистратору и хостингу. Приложите доказательства и ссылку на ваш настоящий сайт.
- Сообщите в Google Безопасный просмотр через официальную форму: браузеры, которые используют этот сервис, начнут предупреждать посетителей.
- Предупредите клиентов на сайте и в рассылке: какой адрес настоящий и что реквизиты вы письмом не меняете.
- Если пострадали деньги клиентов или ваш товарный знак, подключите юриста и подайте заявление в полицию.
Админку защищают так же, как почту: второй фактор, отдельная учётная запись для каждого, кто работает с сайтом, и журнал входов. Что ещё должно быть в хорошей панели управления, разобрано в статье про админку для сайта. А регулярную проверку сайта, доступов и почтовых записей домена удобно отдать на сопровождение сайта, чтобы этим занимался конкретный ответственный.
Чек-лист: защищена ли ваша компания от фишинга
Пройдите по пунктам и отметьте, что у вас уже сделано. Пункты, которые остались пустыми, и есть ваш план на ближайший месяц: начинайте с второго фактора и правила второго канала, они дают больше всего при минимуме усилий.
Фишинг не исчезнет: письма становятся грамотнее, а тексты для них теперь легко написать нейросетью. Но почти каждая атака по-прежнему требует, чтобы человек сам нажал, ввёл или оплатил. Пауза, проверка адреса и звонок по известному номеру остаются самой дешёвой и надёжной защитой.
- 152-ФЗ «О персональных данных», статья 21, часть 3.1: уведомление об инциденте за 24 и 72 часа (КонсультантПлюс, ред. от 26.07.2026)
- Яндекс 360 для бизнеса: настройка SPF-записи
- Яндекс 360 для бизнеса: настройка DKIM-подписи
- RFC 7489: DMARC, политики none, quarantine и reject, запись _dmarc
- Google Безопасный просмотр: жалоба на страницу
Частые вопросы
Что такое фишинг простыми словами?
Это обман, при котором вас заставляют самому отдать пароль, код из SMS, данные карты или деньги. Мошенник притворяется банком, сервисом, поставщиком или руководителем и присылает ссылку на поддельную страницу или просьбу срочно что-то оплатить.
Можно ли пострадать, просто открыв фишинговое письмо?
Обычно опасно не само открытие, а действия после него: переход по ссылке, ввод пароля, запуск вложения. Поэтому главное правило: не открывать неожиданные вложения и не входить никуда по ссылкам из письма.
Замок и https в адресе значат, что сайт настоящий?
Нет. Замок означает только, что соединение зашифровано. Мошенник тоже может получить сертификат для своего домена. Проверяйте сам адрес: домен читают справа налево до первой косой черты.
Что делать, если сотрудник ввёл пароль на поддельной странице?
Сразу сменить пароль с другого устройства, завершить все сеансы, включить двухфакторный вход и проверить правила пересылки в почте. Если затронуты деньги, первым делом звонить в банк по номеру из договора или с карты.
Помогает ли двухфакторная аутентификация от фишинга?
Да, украденный пароль без второго фактора не даёт войти. Но она не спасает, если человек сам называет код по телефону или оплачивает поддельный счёт. Поэтому коды никому не сообщают, а платежи проверяют звонком.
Что делать, если мошенники сделали копию нашего сайта?
Сохранить доказательства, найти через WHOIS регистратора и хостинг подделки и отправить им жалобы, сообщить в Google Безопасный просмотр и предупредить клиентов, какой адрес настоящий. Если пострадали деньги клиентов, подключить юриста и обратиться в полицию.
Зачем малому бизнесу SPF, DKIM и DMARC?
Эти записи домена помогают почтовым сервисам отличать ваши настоящие письма от подделок. Без них мошенникам проще отправить вашим клиентам письмо как будто с вашего адреса и с чужими реквизитами.
Нужно ли сообщать в Роскомнадзор, если после фишинга утекли данные клиентов?
Да, если утекли персональные данные. По части 3.1 статьи 21 закона 152-ФЗ оператор сообщает об инциденте в течение 24 часов и о результатах внутреннего расследования в течение 72 часов. Текст уведомления лучше согласовать с юристом.