Менеджер паролей хранит все пароли в зашифрованном хранилище, генерирует длинные случайные пароли и сам подставляет их на нужных сайтах. Помнить нужно один мастер-пароль. Для одного человека хватит менеджера в браузере, для компании нужен менеджер с общими папками, ролями и журналом действий: в облаке или на своём сервере. Выбирайте по тому, где хранятся данные, кто может их расшифровать, есть ли роли, журнал, второй фактор и выгрузка. Порядок с доступами наводят по шагам: опись сервисов, перенос в менеджер, смена старых паролей, второй фактор и правило отзыва доступа в день ухода сотрудника.
Менеджер паролей это программа или сервис, который хранит все пароли в зашифрованном виде, придумывает новые сложные пароли и сам подставляет их на нужных сайтах. Запомнить нужно только один главный пароль, его называют мастер-паролем. Для компании менеджер паролей решает ещё одну задачу: доступы к почте, сайту, CRM, банку и рекламным кабинетам перестают жить в таблице, мессенджере и головах сотрудников. Видно, у кого какой доступ, а при увольнении его можно отозвать за минуту.
Ниже разберём, как устроен менеджер паролей, какие бывают виды, чем личный отличается от корпоративного, как выбрать сервис под компанию и как навести порядок с доступами по шагам. Отдельно покажем, что сейчас считается хорошим паролем: правила за последние годы заметно поменялись.
Что такое менеджер паролей простыми словами
Менеджер паролей похож на сейф с картотекой. Внутри лежат карточки: адрес сайта, логин, пароль, иногда код второго фактора и заметка. Сейф открывается одним ключом, мастер-паролем. Всё содержимое зашифровано, и без мастер-пароля прочитать его нельзя.
Как это работает на практике:
- Сохранение. Вы входите на сайт, менеджер предлагает запомнить логин и пароль.
- Генерация. При регистрации он сам придумывает длинный случайный пароль. Помнить его не нужно.
- Автозаполнение. В следующий раз менеджер узнаёт сайт по адресу и подставляет данные сам.
- Синхронизация. Пароли доступны на компьютере и телефоне. В облачных сервисах они хранятся на сервере в зашифрованном виде.
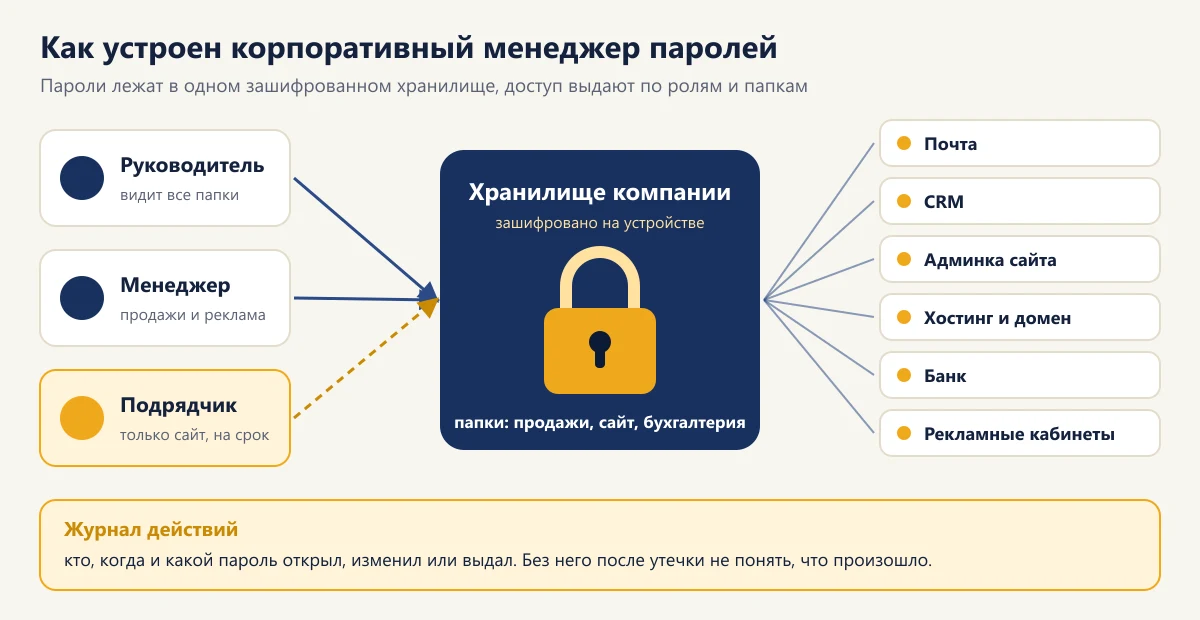
- Общий доступ. В корпоративных менеджерах пароль можно выдать коллеге или подрядчику, не пересылая его в чате.
Важная деталь: у хороших менеджеров шифрование и расшифровка происходят на вашем устройстве. Сервер хранит только зашифрованные данные. Так, Яндекс в справке Браузера пишет, что пароли на сервере хранятся в зашифрованном виде и даже Яндекс не может их расшифровать. Bitwarden называет такой подход сквозным шифрованием с нулевым разглашением: провайдер не знает ваших паролей.
| Что можно хранить | Пример в компании |
|---|---|
| Логины и пароли | Почта, админка сайта, CRM, хостинг, регистратор домена, рекламные кабинеты |
| Ключи доступа (passkey) | Вход без пароля там, где сайт это поддерживает |
| Коды второго фактора | Часть менеджеров умеет хранить одноразовые коды, но держать их отдельно надёжнее |
| Защищённые заметки | Ключи API, данные для входа на сервер, ответы на контрольные вопросы |
| Банковские карты и документы | Корпоративная карта для оплаты сервисов. Яндекс Браузер, например, позволяет хранить карты, СНИЛС и паспортные данные |
Зачем менеджер паролей компании
Менеджер паролей нужен компании, чтобы доступы принадлежали компании, а не людям. Пока пароли живут в таблице или чате, любой сотрудник, который их видел, уносит их с собой при уходе. И никто не знает, где ещё они записаны.
| Как сейчас | Чем это грозит | Как с менеджером паролей |
|---|---|---|
| Пароли в таблице на общем диске | Её видят все, у кого есть ссылка, включая бывших сотрудников | Каждый видит только свои папки, ссылки на таблицу больше нет |
| Пароль пересылают в мессенджере | Он остаётся в переписке навсегда, на всех устройствах | Доступ выдают внутри менеджера, пароль не покидает хранилище |
| Один пароль на несколько сервисов | Утечка одного сайта открывает остальные | У каждого сервиса свой случайный пароль |
| Пароль знает только один человек | Он заболел или уволился, и в кабинет никто не может войти | Доступ есть у двух человек, владелец хранилища компания |
| Подрядчик сам завёл аккаунты | После расставания доступ к сайту или домену у него | Учётные данные лежат в хранилище компании, подрядчику выдают и забирают |
| Уволенный сотрудник помнит пароли | Может войти в почту, CRM или рекламный кабинет | Видно, к чему у него был доступ, эти пароли меняют в день ухода |
Есть и защита от фишинга. Менеджер подставляет пароль только на том адресе, где его сохранили. Если сотрудник попал на поддельную страницу входа, автозаполнение не сработает. Это хороший сигнал остановиться и проверить адрес.
Какие бывают менеджеры паролей
Менеджеры паролей различаются тем, где хранятся данные и кто ими управляет. Для одного человека хватит встроенного в браузер. Для компании от нескольких человек нужен менеджер с общими папками, ролями и журналом.
| Вид | Где хранятся пароли | Примеры | Кому подходит |
|---|---|---|---|
| Встроенный в браузер | В аккаунте браузера, синхронизируются между устройствами | Яндекс Браузер, Менеджер паролей Google | Личные пароли одного человека |
| Файл на своём устройстве | В зашифрованном файле базы, копию делаете сами | KeePass: бесплатный, с открытым кодом | Тем, кто не хочет облака и готов сам делать копии |
| Облачный сервис | На серверах провайдера в зашифрованном виде | Bitwarden и другие сервисы с командными тарифами | Небольшой команде без своего сервера |
| Корпоративный на своём сервере | На сервере компании | Пассворк; Bitwarden в варианте установки на свой сервер | Компаниям, которым важно держать данные у себя и вести журнал |
Факты о конкретных продуктах взяты с их официальных страниц. KeePass бесплатен, его код открыт, база шифруется алгоритмами AES-256, ChaCha20 и Twofish. Bitwarden публикует код на GitHub и даёт инструкцию по установке на свой сервер через Docker: минимум 2 ГБ оперативной памяти и 12 ГБ на диске. Пассворк устанавливается на сервер компании под Windows Server или Linux, поддерживает вход через AD, LDAP и SSO, ведёт историю действий, указывает сертификат ФСТЭК 4-го уровня доверия и ссылку на запись в реестре российского ПО. Цену для небольших команд Пассворк публикует как «по запросу».
- Почему так: общих доступов нет, роли и журнал не нужны.
- Проверьте: что рабочие пароли хранятся в аккаунте, который принадлежит вам, а не бывшему работодателю.
- Почему так: не нужен свой сервер, а пароли перестают ходить по чатам.
- Проверьте: шифрование на устройстве и возможность выгрузки данных.
- Почему так: продажам, бухгалтерии и маркетингу нужны разные папки, а руководителю видно, кто что открывал.
- Проверьте: вход через корпоративные учётные записи, если они у вас есть.
- Почему так: пароли не покидают инфраструктуру компании, этого требуют некоторые заказчики и службы безопасности.
- Проверьте: что есть человек или подрядчик, который обновляет сервер и проверяет копии.
- Почему так: подрядчик по сайту получает хостинг и админку, но не видит банк и рекламу.
- Проверьте: что после окончания работ доступ отзывают, а пароли меняют.
Вывод: чем больше людей и подрядчиков работает с доступами, тем важнее роли и журнал, а не количество функций для одного пользователя.
Как выбрать менеджер паролей для компании
Выбирать менеджер паролей для компании стоит по шести вопросам, а не по рейтингам. Рейтинги обычно сравнивают функции для одного человека, а компании важнее управление доступами.
| Вопрос | Что проверить | Почему важно |
|---|---|---|
| Где хранятся данные | Облако провайдера или ваш сервер, в какой стране | Влияет на требования безопасников, договоров и заказчиков |
| Кто может расшифровать | Шифрование на устройстве, провайдер не знает мастер-пароль | Утечка у провайдера не должна раскрыть ваши пароли |
| Роли и папки | Можно ли дать доступ к одной папке или одному паролю | Подрядчику по сайту не нужен доступ к банку |
| Журнал действий | Видно, кто открыл, изменил или выдал пароль | Без журнала после инцидента не понять, что произошло |
| Второй фактор и вход | Двухфакторный вход в сам менеджер, вход через корпоративную учётную запись | Хранилище всех паролей должно быть защищено лучше всего остального |
| Выгрузка и копии | Можно ли выгрузить данные и сделать резервную копию | Не зависеть от одного сервиса и пережить его сбой |
Если компания работает с госзаказчиками или ей важно отечественное ПО, проверьте запись продукта в реестре российского ПО на сайте Минцифры, а не только надпись на сайте продавца. Цены сравнивайте на официальных страницах сервисов: у многих тарифы зависят от числа пользователей и меняются.
Как считается: экономия = обращения × доля с участием ответственного × доля, которую снимет менеджер × цена обращения × доля высвобожденного времени, минус ежемесячные расходы. Цена обращения в примерах: 15 минут на поиск, сброс или выдачу пароля при стоимости часа 600 ₽, это 150 ₽. Обращения: сброс забытого пароля, выдача доступа новичку или подрядчику, поиск, у кого пароль. Подставьте свои минуты и ставку. Ущерб от утечки или потерянного доступа калькулятор не учитывает.
Как навести порядок с доступами: пошаговый план
Навести порядок с доступами можно за две-три недели, если идти по шагам. Сам менеджер паролей ставится за день. Основное время уходит на опись и смену старых паролей.
- Опишите все доступы. Почта, домен и хостинг, админка сайта, CRM, учёт, банк, рекламные кабинеты, соцсети, сервисы рассылок. Для каждого запишите, на кого оформлен аккаунт и кто знает пароль.
- Назначьте владельца хранилища. Это руководитель или ответственный за IT. Второй администратор нужен на случай болезни или отпуска.
- Разложите пароли по папкам. Например: «Руководство», «Продажи», «Маркетинг», «Сайт и домен», «Бухгалтерия». Права дают на папку, а не на каждый пароль.
- Смените старые пароли. Всё, что лежало в таблицах и чатах, считайте известным посторонним. Новые пароли генерирует менеджер.
- Включите второй фактор на почте, банке, домене, хостинге, админке сайта и в самом менеджере.
- Удалите старые копии. Таблицы с паролями, закреплённые сообщения, записки. Предупредите сотрудников, что пароли теперь только в менеджере.
- Опишите приход и уход. Новому сотруднику выдают папки по роли. При уходе отзывают доступ и меняют пароли, которые он видел.
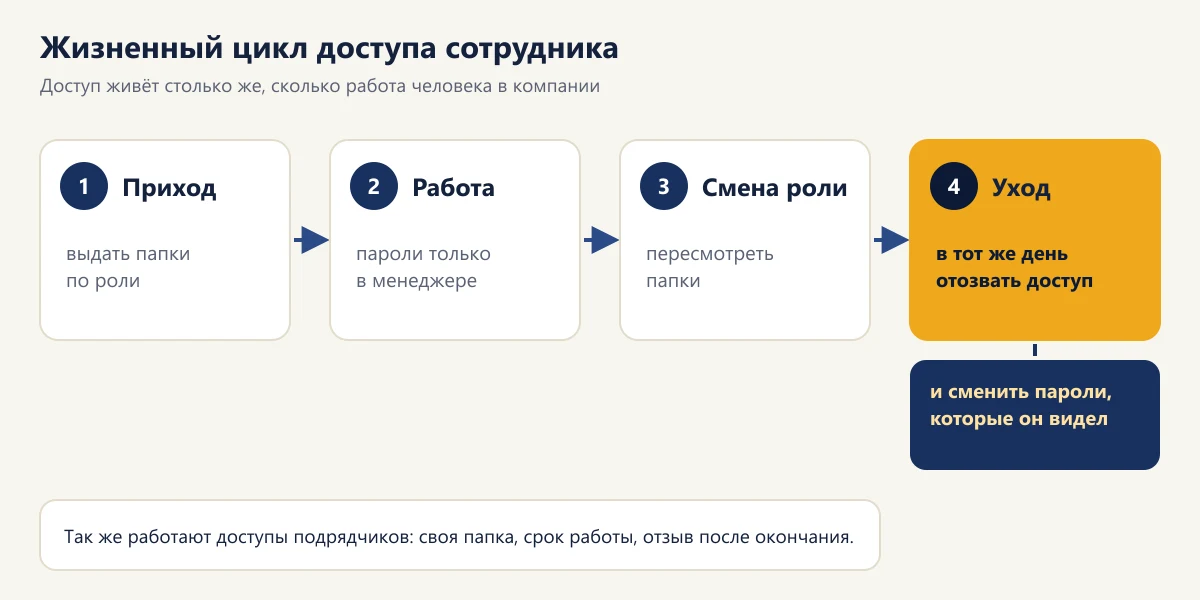
С подрядчиками правило то же. Аккаунты домена, хостинга и сайта оформляются на компанию, а подрядчик получает доступ к своей папке на время работы. О том, что ещё стоит закрепить в договоре на поддержку сайта, рассказано в статье про сопровождение сайта.
Какой пароль сейчас считается надёжным
Надёжный пароль сегодня это прежде всего длинный и уникальный пароль, а не набор из букв, цифр и значков. Так считает американский институт стандартов NIST: в 2025 году вышла четвёртая редакция его руководства по аутентификации SP 800-63B. Это не закон для российских компаний, но хороший ориентир, на который ссылаются разработчики во всём мире.
| Привычное правило | Что сказано в NIST SP 800-63B, редакция 4 |
|---|---|
| Пароль от 8 символов | Если пароль единственный способ входа, минимум 15 символов. Если есть второй фактор, допустимо от 8 |
| Обязательно буквы, цифры и спецсимволы | Сервис не должен требовать такие сочетания |
| Менять пароль раз в 90 дней | Сервис не должен требовать плановой смены. Менять обязательно, если есть признаки утечки |
| Запрещать вставку пароля | Сервис должен разрешать менеджеры паролей и автозаполнение, вставку рекомендуется разрешать |
| Ограничивать длину | Рекомендуется разрешать пароли длиной не меньше 64 символов |
| Проверять только сложность | Новый пароль сверяют со списком популярных и утёкших паролей |
Вывод для компании простой. Пароли от сервисов пусть придумывает менеджер: длинные и случайные. Человек запоминает только мастер-пароль, и его удобно сделать фразой из нескольких несвязанных слов. Если вы сами делаете сайт или внутреннюю систему с входом по паролю, эти правила стоит заложить в неё.
Риски менеджера паролей и как их закрыть
Главный риск менеджера паролей в том, что все ключи лежат в одном месте. Поэтому защищать нужно сам менеджер, а не отказываться от него. Пароли в таблице лежат в одном месте точно так же, только без шифрования и без журнала.
- Забыли мастер-пароль. При шифровании на устройстве провайдер не может его восстановить. В компании у хранилища должно быть минимум два администратора, а порядок восстановления описан заранее.
- Украли мастер-пароль. Спасает второй фактор на входе в менеджер. Включите его в первый же день.
- Сервис недоступен или закрылся. Раз в месяц делайте зашифрованную выгрузку и храните её отдельно. Как устроить копии, разобрано в статье про бэкап.
- Заражённый компьютер. Вредоносная программа может перехватить то, что вы вводите. Обновления системы и антивирус по-прежнему нужны.
- Сотрудник выгрузил всё перед уходом. Ограничьте права на выгрузку и смотрите журнал. Пароли, которые он видел, меняйте при уходе.
Встроенный менеджер браузера удобен для личных паролей, но плохо подходит для общих рабочих доступов: в нём нет ролей, папок по отделам и журнала, а пароли привязаны к личному аккаунту сотрудника. Когда он уйдёт, доступы уйдут вместе с его аккаунтом.
Частые ошибки при внедрении
- Поставить менеджер и не сменить старые пароли. Старые остаются в таблицах и чатах, порядок только на бумаге.
- Дать всем доступ ко всему. Тогда менеджер паролей превращается в ту же таблицу, только с шифрованием.
- Оставить один администратор. Один человек снова становится точкой отказа.
- Хранить в одной карточке пароль и коды второго фактора от банка. Если украдут хранилище, у злоумышленника будут оба фактора сразу.
- Забыть про подрядчиков. У них остаются доступы к сайту и рекламе, которые никто не отзывал годами.
Если сделать одно дело после чтения, сделайте опись доступов: какие сервисы есть у компании, на кого они оформлены и кто знает пароли. Уже по этой таблице видно, где риск, и с чего начать. А если в компании некому вести доступы, сайт, домен и почту, эту работу можно отдать на сопровождение сайта или внешнему IT-отделу, оставив права владельца у себя.
- NIST SP 800-63B, редакция 4: требования к паролям и менеджерам паролей
- Справка Яндекс Браузера: менеджер паролей, мастер-пароль и синхронизация
- KeePass: официальный сайт, бесплатный менеджер паролей с открытым кодом
- Bitwarden: открытый код и установка на свой сервер
- Пассворк: официальный сайт, установка на сервер компании, роли, журнал, сертификат ФСТЭК
Частые вопросы
Безопасно ли хранить все пароли в одном месте?
Безопаснее, чем в таблице или чате, если хранилище зашифровано на вашем устройстве, защищено длинным мастер-паролем и вторым фактором. Пароли в таблице тоже лежат в одном месте, только без шифрования и без журнала.
Что будет, если забыть мастер-пароль?
При шифровании на устройстве провайдер не может восстановить мастер-пароль. Поэтому в компании у хранилища должно быть минимум два администратора и заранее описанный порядок восстановления доступа.
Хватит ли компании менеджера паролей в браузере?
Для личных паролей да. Для общих рабочих доступов нет: в браузере нет ролей, папок по отделам и журнала, а пароли привязаны к личному аккаунту сотрудника и уходят вместе с ним.
Чем корпоративный менеджер паролей отличается от личного?
Корпоративный позволяет выдавать доступ к папке или отдельному паролю, задавать роли, видеть журнал действий и отзывать доступ при уходе сотрудника. Часть таких менеджеров ставится на сервер компании.
Как часто нужно менять пароли?
Руководство NIST SP 800-63B в редакции 4 не рекомендует требовать плановую смену паролей. Менять пароль нужно, когда есть признаки утечки, и при уходе сотрудника, который его видел.
Какой длины должен быть пароль?
По NIST SP 800-63B, если пароль единственный способ входа, минимум 15 символов, если есть второй фактор, от 8. На практике пароли к сервисам пусть генерирует менеджер, а мастер-пароль удобно сделать фразой из нескольких несвязанных слов.
Как дать подрядчику доступ к сайту, не пересылая пароль?
Выдать ему доступ к одной папке в корпоративном менеджере паролей на время работы. После окончания работ доступ отзывают, а пароли, которые он видел, меняют.